Příklad: Chceme nastavit přesměrování portů (port forwarding) na routeru MikroTik, kdy budeme přesměrovávat požadavek na naši WAN IP adresu 8.8.8.8 s portem 2222 (zvenku) na vnitřní zařízení s IP 192.168.4.106 na portu 5555, které je schované pod NAT maškarádou.
1.) Podíváme se jakou máme WAN IP adresu
IP - Addresses
2.) Vytvoříme nové pravidlo do NAT
IP - Firewall - NAT - tlačítko Add
GENERAL:Chain = dstnatDst. Address = naši WAN IP adresuProtocol = 6 (tcp)Dst. Port = na jakém portu požadavek zvenku přijde
ACTION:Action = dst-natTo Addresses = vnitřní IP zařízeníTo Ports = na jakém portu zařízení naslouchá
3.) Vytvoříme nové pravidlo do Filter Rules
IP - Firewall - Filter Rules - tlačítko Add
GENERAL:Chain = forwardProtocol = 6 (tcp)Dst. Port = najakém portu požadavek zvenku přijdeIn. Interface = najakém rozhraní požadavek zvenku přijde (WAN ether)
ACTION:Action = accept
4.) Vyzkoušíme funkčnost
a.) Při diagnostice nějakého problému s přesměrováním portu je vhodné pro začátek sledovat počty paketů procházejících daným pravidlem.
b.) Pokud přesměrování nefunguje a používáte rozdílný port na vstupu a výstupu (jako v příkladu výše), tak nastavte v rámci ověření oba porty schodné a vyzkoušejte chování.
Ukázka Mikrotik - Winbox - Firewall NAT
Ukázka k příkladu výše - přesměrování portu 2222 zvenku na port 5555 uvnitř.


Ukázka Mikrotik - Winbox - Firewall Filter Rule
Ukázka z jiného nastavení - toto se týká povolení (accept) portu 8014 na vstupním rozhraní ether2 přes protokol TCP.


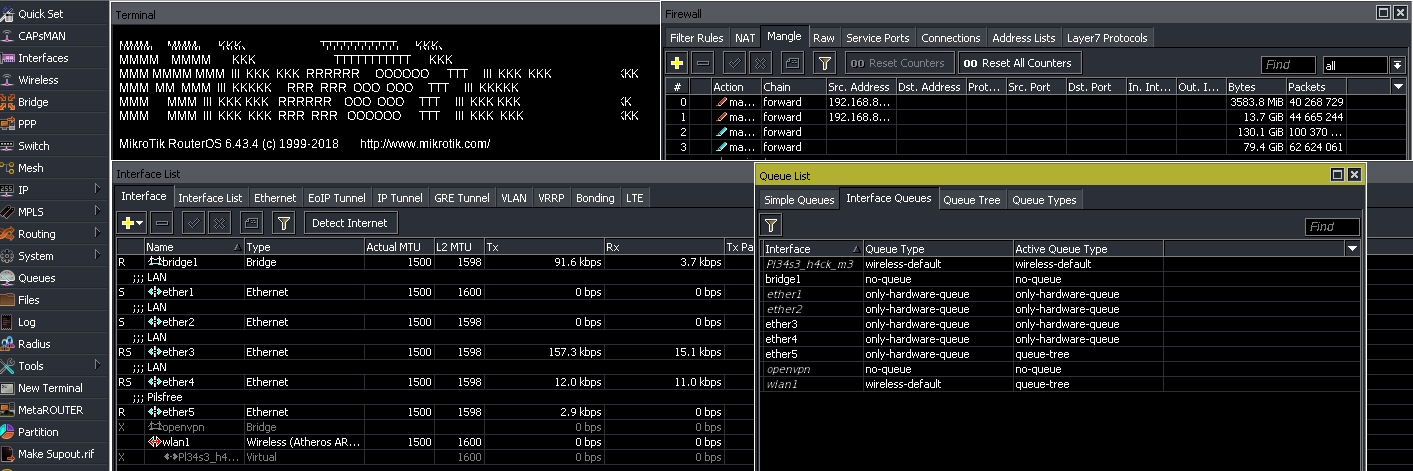
Verejna ip: 8.8.8.8
Staticka ip DVRka: 10.10.10.10
Port. mob. apky: 37777
Na prvním screenu změníš jen <code>Dst. port 37777</code>
Na druhém screenu změníš jen <code>To adress 10.10.10.10</code> a <code>To ports 37777</code>
Treba este nastavit neco v filter Rules, alebo int. /out. interface?
Alebo neco blokuje moj ISP?
Alebo? neviem si s tym rady. Ono to bezalo pred casom a uz to nejde.
Prikladam este raz nastavenie:
Chain = dstnat
Dst. Address = 80.242.44.xxx
Protocol = 6 (tcp)
Dst. Port = 37777
Na kartě Action:
Action = dst-nat
To Addresses = 192.168.0.200 (DVRko)
To Ports = 37777
Moc DAKUJEM za pomoc
Potřebuji veřejnou IP adresu nasměrovat na vnitřní (to se mi povedlo) co mi nejde je problém s portem. Jde o nextcloud a celé to běží na portu :80
Pokud to zapnu, odpojím si načítání web stránek.
Ostatní provoz, resp. provoz na ostatních portech jsem zvládl, ale :80 ne a ne nastavit.
Děkuji za nápad
web to načítá normálně, stejně jako v případě vypnutého (nenastaveného)pravidla, ale z venku není vidět dovnitř jako před tím.
Pokud přidám před 8888 ! (byť nevím k čemu to je) začne to fungovat, ale nedá se používat nic odchozího.
Neodešlu tento formulář
nepřipojím teamviewer
Pokud zadám port :8888 nefunguje to, resp. stejně jako před tím. Aplikaci (Nextcloud) venku propojím se serverem (nextcloudu) na vnitřní síti.
Pokud k tomu přidám pravidlo, abych mohl navíc přistupovat z vnitřní zase dovnitř, pomoci venkovní IP, neodešlu vůbec nic (tento formulář, nepřipojím mikrotik,...)
Ale po chvilce se to začne hádat a nakonec nenačtu žádný web, resp. vše co běží na portu :80 i se zadaným portem :8888
Aplikace i server je takto nastaven, nejsem schopen a ani netuším jak to udělat a změnit ji port na které to celé běží.
Na původním Netisu mi stačilo namapovat port 80-80 venkovní na port 80-80 vnitřní, na mikrotiku se s tímto nechytám.
P.
Tak nakonec jsem to udělal takto
/ip firewall nat
add action=dst-nat chain=dstnat comment="dstnat port 80 to bsd box" dst-port=80 in-interface=ether1 log=yes protocol=tcp to-addresses=\192.168.0.xx to-ports=80
/ip firewall filter
add action=accept chain=forward dst-port=80 comment="Accept connections from outside to port 80" in-interface=ether1 log=yes protocol=tcp
-----------------------------------------------------------------------------------------------
(Port na mikrotiku čislo 1) - pripojenie do internetu od ISP
(Port na mikrotiku číslo 2) - LAN "RUMBURAK" s pevnou verejnou IP (111.11.11.1) a gatewayom 10.10.10.1
(Port na mikrotiku číslo 3) - LAN "ARTABAN" s pevnou verejnou IP (222.22.22.2) a gatewayom 10.10.10.2
-------------------------------------------------------------------------------------------------
Cize ked sa pripojim z vonka na 111.11.11.1 dostanem sa do siete RUMBURAK ktora ma gateway 10.10.10.1 a ked sa pripojim na 222.22.22.2 ktora ma gateway 10.10.10.2 pripojim sa do siete ARTABAN. Siete by mali byt vzajomne oddelene.
- Otazka na záver, je možne nastavit pre kazdu verejnu IP aj prislusnu MAC adresu? alebo to pobezi vsetko pod jednou?
ZA POMOC VOPRED DAKUJEM, STEVO
chci se zeptat, jak udělat přesměrování portu do vnitřní sítě, kdy:
požadavek na port 80 z domény www.domena.xx půjde na IP třeba 10.0.0.10 ve vnitřní síti a požadavek na port 80 z domény neco.domena.xx půjde na IP třeba 10.0.0.20 ve vnitřní síti
Prostě potřebuju oddělit požadavky na doménu a subdoménu (kde DNS odkazují na stejnou veřejnou IP) na 2 IP ve vnitřní síti
příklad: pokud zadám do browseru adresu www.domena.xx požadavky jdou na adresu 11.22.33.44 - ve vnitřní síti 10.0.0.10
a pokud do browseru zadám adresu neco.domena.xx požadavek jde na adresu 11.22.33.44 - ve vnitřní síti 10.0.0.20
vše na portu 80
Pokud to tedy jde a pokud jsem to popsal srozumitelně
Předem díky
———————————————————————————————–
(Port na mikrotiku čislo 1) – pripojenie do internetu od ISP
(Port na mikrotiku číslo 2) – LAN „RUMBURAK“ s pevnou verejnou IP (111.11.11.1), MAC adresou (AK:55:DL) a gatewayom 10.10.10.1
(Port na mikrotiku číslo 3) – LAN „ARTABAN“ s pevnou verejnou IP (222.22.22.2), MAC adresou (DK:57:D8) a gatewayom 10.10.10.2
————————————————————————————————-
Cize ked sa pripojim z vonka na 111.11.11.1 dostanem sa do siete RUMBURAK ktora ma gateway 10.10.10.1 a ked sa pripojim na 222.22.22.2 ktora ma gateway 10.10.10.2 pripojim sa do siete ARTABAN. Siete by mali byt vzajomne oddelene.
MOC DAKUJEM, S
chápu přesně co chceš, ale tohle podle mě na tiku nevyřešíš = snad jedině kdyby každá z těch aplikací běžela na různých portech.
tak tohle bys musel řešit třeba pomocí reverzního proxy serveru. Přečti si o tom na netu.
Zjednodušeně bys měl za tvým routerem reverzní proxy server (apache mod_proxy s použitím ProxyPreserveHost), který na základě nastavených filtrů pošle požadavek na další tvé servery.
Snad je to zrozumitelnejsie :) DAKUJEM,S
jak to dopadlo s tím DVR? Mám podobný problém.
Dík
J
Ale v tom článku je zmínka přesně pro můj případ: "Protokol PPTP využívá pro své šíření protokolu GRE (47) a TCP portu číslo 1723, pokud Váš router Mikrotik nedisponuje veřejnou IP adresou a nachází se za NAT, nezapomeňte si dané protokoly/porty přesměrovat"
A tady si nevím rady které porty kam přesměrovat? Můžete mi prosím poradit? Moc děkuji
Pokud ji tedy máte, ale není přímo na mikrotiku, ale třeba na routeru před ním, tak na tom routeru musíte přesměrovat TCP port 1723 na IP mikrotika.... Nic víc na tom není.
Možná jste to jen pochopil špatně, že jde provozovat PPTP VPN bez veřejky, ale to opravdu nelze....
To by se muselo použít opačné řešení, že byste se přes tika připojoval jako klient na nějaký jiný PPTP server, sám jsem to takto dřívě měl, ale přes L2TP.
A přes DDNS by to nešlo? Že by se mikrotik připojoval na sn.mynetname.net nebo někam jinam?
Mám přesměrovány porty z venkovní IP pro přístup ke kamerám doma. Potřeboval bych, aby stejný odkaz který používám z venku mohl použít i z vnitřní sítě. Zatím nemohu přijít na to jak nastavit MikroTika.
určitě je více řešení, já však používám ten přes DNS záznam:
1.) Nastavím si nějaký A záznam (u svého správce domény, hostingu...) na danou veřejnou IP adresu, např. <code>kamery.helpdesk.up4.cz</code> na <code>8.8.8.8</code>
2.) V MikroTiku <code>IP - DNS - Static - Add</code>:
Name: <code>kamery.helpdesk.up4.cz</code>
Address: <code>192.168.1.10</code> (vnitřní IP adresu na kamery)
3.) Na kamery je pak možné přístupovat přes adresu kamery.helpdesk.up4.cz jak zvenku, tak zevnitř
1.) Nastavím si nějaký A záznam (u svého správce domény, hostingu…) na danou veřejnou IP adresu, např. kamery.helpdesk.up4.cz na 8.8.8.8 :-((
potřebuji přesměrovat port 445 z Wan do Lan. To mi funguje hezky. Teď chci udělat abych se na veřejnou IP musel připojit na port 36547 a to mě hodilo na vnitřní IP adresu port 445. Udělal jsem následují:
------------------
pravidlo <code>dstnat dst port 36547, Action to ports 445</code>
pravidlo <code>srcnat src port 445, Action to ports 36457</code>
------------------
pak zadám \\xx.xx.xx.xx:36457\c$ a nic. Dělám něco špatně?
Doufám, ze tu veřejku nezadávate ze stejné lokální sítě....
1) win+r a do okna spusti napíšu <code>\\xx.xx.xx.xx\d$</code> projde, na mikrotiku je nastaven port 445
2) win+r a do okna spusti napíšu <code>\\xx.xx.xx.xx:445\d$</code> neprojde, na mikrotiku je nastaven port 445
3) win+r a do okna spusti napíšu <code>\\xx.xx.xx.xx36547\d$</code> neprojde, na mikrotiku je nastaven port 36547
Tak mě napadá jestli není chyba v pokusu o připojení z windows.
Uživatele používají windows, potřebují/chtějí stahovat microsoftí soubory (*.docx, xlsx, pptx a podobně). S argumentem, že v linuxu m ají OO.org moc neuspěji :((.
Když jsem vyzkoušel připojení z mobilu s androidem tak vše funguje. Pro jistotu jsem stáhl emulátor androidu do windows a připojení z emulátoru také funguje. Takže problém není v microtiku ani v jeho nastavení, ale ve Windows :((( Bohužel jsem nenašel program pod Windows, který umožňuje korektně nastavit port pod kterým se má připojit k "Sdílení souborů windows".
Takže problém s kterým jsem si lámal hlavu vlastně neexistuje. NAT na microtiku je nastaven dobře, firewall na microtiku je nastaven dobře. Bohužel to nefunguje pod windows. Děkuji za váš čas a nakopnutí. Snad tohle vlákno někomu pomůže při obdobném problém.
přesněji hledal google :). Podle všech postupů/návodů jsem to měl nastavené dobře. Tak jsem se zeptal jestli někdo řešil podobný problém.
Kúpil som si router Mikrotik RB2011UiAS-2HnD-IN, a chcel by som sa informovať či by ste mi nevedeli poradiť s nastavením VPN, ale nakoľko nemám verejnú IP adresu ma sa to spraviť pomocou portou ktoré mi poskytovateľ internetu sprístupnil. Ale týmto spôsobom som to ešte nerobil. Za pomoc a rýchlu odpoveď vopred ďakujem.
Pri zadani adresy xx.xxx.cz se smeruje komunikace na port 80 a vse projde do vnitrni site..
je mozne aby pri zadani adresy xx.xxx.cz do weboveho prohlizece to bylo presmerovane na zabezpecene pripojeni na port 443?
Kdyz zadam adresu https://xx.xxx.cz tak me naskoci sifrovane spojeni bez prolemu ale je nejaka moznost aby se to samo presmerovalo?
Pouzivam mikrotika
Dekuju za odpoved
podle mě to půjde jedině tak, že na mikrotiku nastavíte přesměrování 80 zvenku na 80 dovnitř a to samé pro 443.
A vynucení přístupu (přesměrování) z HTTP :80 na HTTPS :443 pak musíte nastavit na daném webserveru, např. ve virtualhostu či pomocí mod_rewrite pravidel
<code>RewriteEngine On
RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]</code>
Ale třeba existuje i další postup jak to vyřešit.
na routeru MikroTik se dá právě všechno (naopak od běžných routerů), jen tomu člověk musí věnovat čas. Nahoře je článek, kde je kompletní popis jak nastavit přesměrování portu zvenku dovnitř (ty dva obrázky). Stačí tedy jen abys nahradil port tim Tvým.
měl bych dotaz k Tvému příkladu. Předpokládáš tam pevnou WAN IP adresu 8.8.8.8. Ale většina poskytovatelů IP přiděluje dynamicky a občas ji změní. Jak do pravidla dát tu IP jako proměnnou? Tedy když mi poskytovatel změní WAN IP, aby se automaticky změnila i Dst. Address v pravidlu dst-nat?
Děkuji za odpověď.
používam :
/ip firewall nat add chain=dstnat action=dst-nat dst-address=80.150.100.6 in-interface=wlan1 protocol=tcp dst-port=222 to-address=192.168.88.250 to-port=222
skúšala som aj rôzne kombinácie napr bez dst-address, alebo bez in-interface...
keď som skenovala ip cez nmap port otvoreny nebol...
Vopred ďakujem za každú radu..
Filter rule - Dst. port 7000 - Accept
NAT rule - Dst . port 8000 To ports 7000