Nástroj Nmap je multiplatformní skener portů, který umí zjišťovat otevřené porty na daném IP zařízení a identifikovat na nich spuštěné služby, mimo jiné lze zjistit i OS. Ačkoliv má i grafické rozhraní, tak my se podíváme na pár příkladů v linuxovém bashi.
Příklady skenování Nmap v linuxu
- toto je jen základní přehled, více naleznete v dokumentaci na Nmap.org
nmap 10.10.10.10
#základní příkaz na ip 10.10.10.10

nmap -v -p 22,110 10.42.2.90
#scan portů 22 a 110 na ip 10.42.2.90

nmap 10.10.10.0/24
#základní příkaz na celý ip rozsah

nmap 192.168.1.25-45
#skenování části IP z rozsahu

nmap -sP 10.10.10.0/24
#příkaz na celý ip rozsah bez skenu portů

nmap -T4 -A -v -oX /home/log.xml 10.42.2.90
#agresivní scan s logováním do souboru /home/log.xml

nmap -p 110 pop3.seznam.cz
#ověření stavu portu 110 na pop3.seznam.cz

nmap google.cz -Pn -p T:8008
#ověření TCP portu 8008 s parametrem "no ping" na google.cz
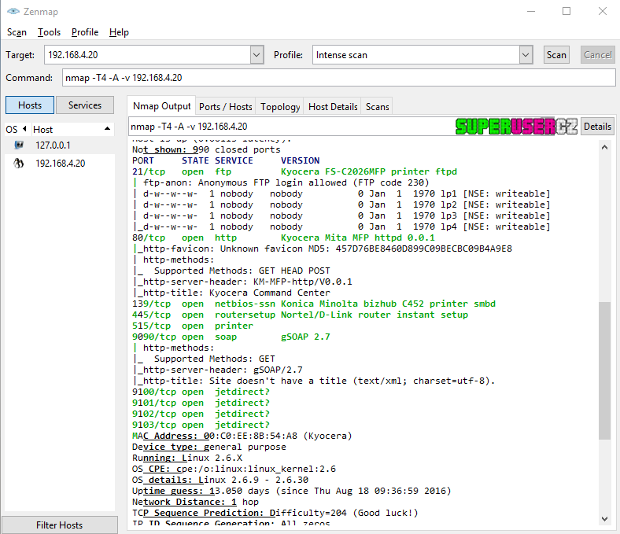
Ukázka Nmap z rozhraní ZenMap pod Windows se skenem na IP adresu tiskárny.
Komentáře (0)
Přidat komentář