ODPOVĚĎ
Zdravím, udělal bych to takhle nějak:
1.) IP – Routes – Přidat obě konektivity se Scope 1 s tím, že ta bez veřejky se bude markovat jako „bez“
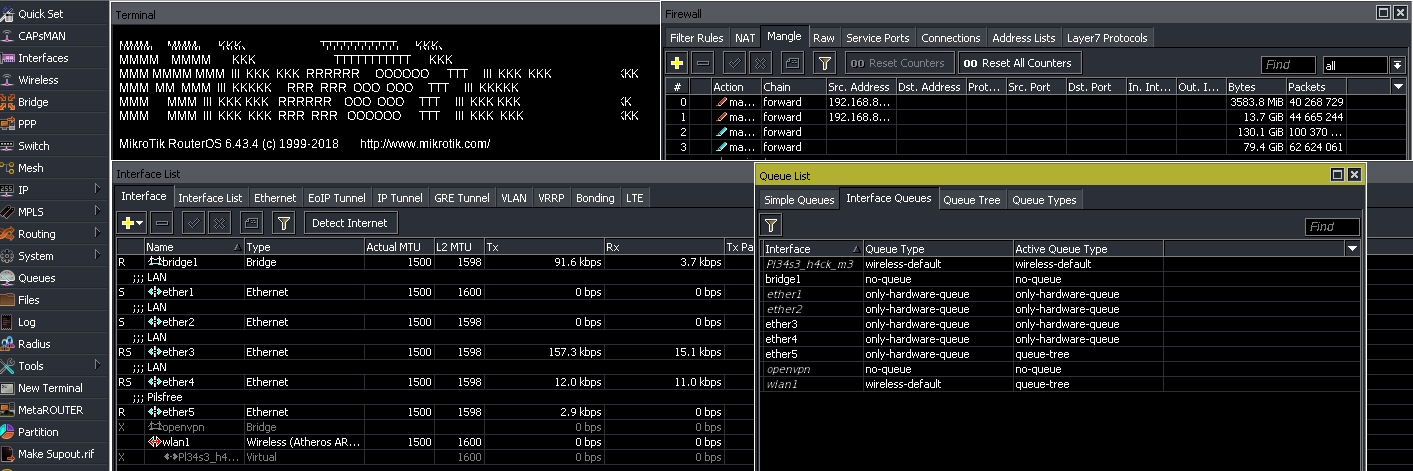
2.) IP – Firewall – Mangle:
General – Prerouting – Src. address 192.168.7.0/24
Action – Mark routing – New routing mark „bez“ – Passthrough
3.) Aby se dalo dostat z veřejky na server 192.168.7.252, tak je ještě před pravidlo v Mangle přidat vyjímku:
General – Prerouting – 192.168.7.252
Action – Accept
Komentáře (0)
Přidat komentář