ODPOVĚĎ
Ahoj, zkus tohle:
Firewall - Rules
Chain>ForwardIn.Interface>wlan1Out.Interface>brigde (či LAN port)Action>Drop
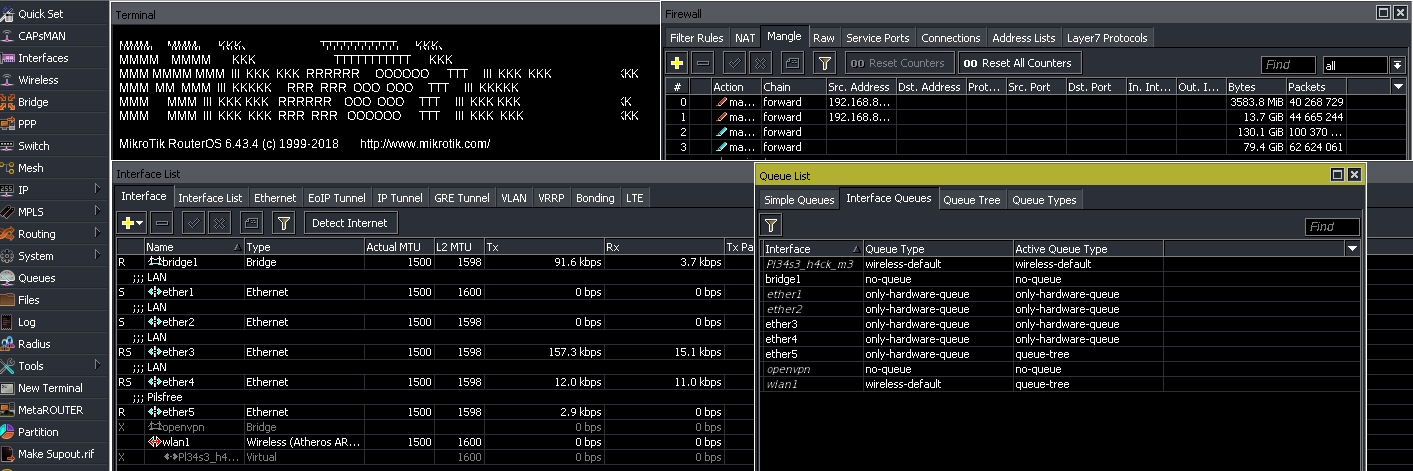
Chain>ForwardIn.Interface>wlan1Out.Interface>brigde (či LAN port)Action>Drop
Podpořte blog
Chutnal vám dnešní článek? Pozvěte mě na kávu! Stačí naskenovat QR kód a poslat libovolný dobrovolný příspěvek na provoz blogu.
Komentáře (0)
Přidat komentář